Industrial Knowledge
ISO/IEC 27001 là gì? Hệ thống quản lý an toàn thông tin cho nhà máy | Ví dụ
Nội dung bài viết 10 mục
Một email giả mạo nhà cung cấp yêu cầu đổi số tài khoản, một laptop kỹ sư chứa bản vẽ khách hàng bị mất, một đợt mã độc tống tiền làm máy chủ ERP ngừng ba ngày. Những sự cố này không còn là chuyện riêng của ngân hàng hay công ty phần mềm – nhà máy sản xuất ở Việt Nam đang gặp chúng ngày càng nhiều. Khách hàng FDI và tập đoàn nước ngoài vì thế bắt đầu hỏi: “Công ty anh có ISO/IEC 27001 chưa?”. Bài này giải thích ngắn gọn tiêu chuẩn là gì và áp dụng ra sao trong bối cảnh nhà máy.
Tóm tắt nhanh
- ISO/IEC 27001 quy định yêu cầu cho hệ thống quản lý an toàn thông tin (ISMS); bản hiện hành 2022.
- Không bắt mua phần mềm hay thiết bị cụ thể mà yêu cầu quản lý rủi ro an toàn thông tin có hệ thống.
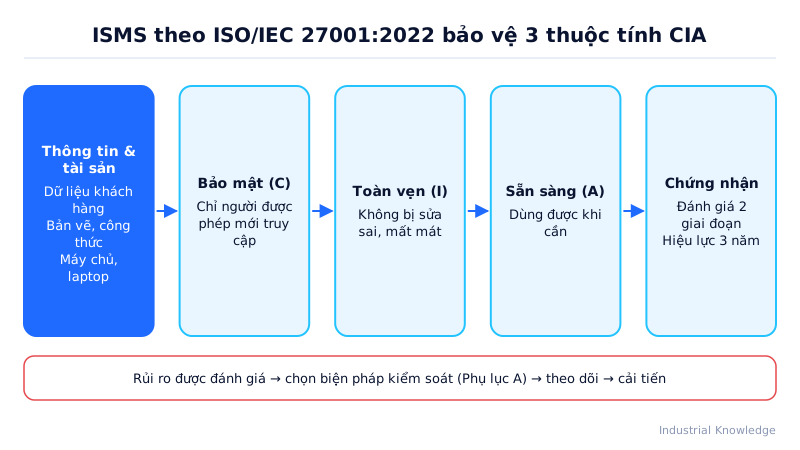
- Ba thuộc tính cần bảo vệ (CIA): bảo mật, toàn vẹn, sẵn sàng.
- Nhà máy ngày càng gặp email giả mạo, mất laptop chứa bản vẽ, mã độc tống tiền làm ngừng ERP.
ISO/IEC 27001 là gì?
ISO/IEC 27001 là tiêu chuẩn quốc tế quy định yêu cầu đối với hệ thống quản lý an toàn thông tin (ISMS – Information Security Management System). Phiên bản hiện hành là ISO/IEC 27001:2022, thay thế bản 2013. Tiêu chuẩn do ISO và IEC cùng ban hành, nằm trong bộ ISO/IEC 27000 (27000 là thuật ngữ, 27002 là hướng dẫn biện pháp kiểm soát, 27005 là hướng dẫn quản lý rủi ro).
Điểm cốt lõi: ISO 27001 không bắt doanh nghiệp mua một phần mềm hay thiết bị cụ thể nào. Tiêu chuẩn yêu cầu tổ chức quản lý rủi ro an toàn thông tin một cách có hệ thống – biết mình có thông tin gì, rủi ro nào đe dọa, chọn biện pháp kiểm soát phù hợp và chứng minh chúng hoạt động.
Ba thuộc tính cần bảo vệ thường gọi tắt là CIA:
| Thuộc tính | Nghĩa là gì | Ví dụ trong nhà máy |
|---|---|---|
| Bảo mật (Confidentiality) | Chỉ người được phép mới xem được | Bản vẽ khuôn của khách hàng, bảng lương |
| Toàn vẹn (Integrity) | Thông tin chính xác, không bị sửa trái phép | Thông số máy ép, kết quả kiểm tra QC |
| Sẵn sàng (Availability) | Dùng được khi cần | ERP, MES, máy chủ file chạy ổn định |
Cấu trúc tiêu chuẩn
ISO/IEC 27001:2022 dùng cấu trúc chung (Annex SL) giống ISO 9001, ISO 14001, ISO 45001, nên rất dễ tích hợp.
| Phần | Nội dung chính |
|---|---|
| Điều 4 – Bối cảnh | Vấn đề nội bộ/bên ngoài, bên quan tâm, phạm vi ISMS |
| Điều 5 – Lãnh đạo | Cam kết, chính sách an toàn thông tin, vai trò |
| Điều 6 – Hoạch định | Đánh giá và xử lý rủi ro, SoA, mục tiêu, hoạch định thay đổi |
| Điều 7 – Hỗ trợ | Nguồn lực, năng lực, nhận thức, trao đổi thông tin, tài liệu |
| Điều 8 – Vận hành | Thực hiện đánh giá rủi ro và kế hoạch xử lý |
| Điều 9 – Đánh giá kết quả | Giám sát, đo lường, đánh giá nội bộ, xem xét của lãnh đạo |
| Điều 10 – Cải tiến | Sự không phù hợp, hành động khắc phục, cải tiến liên tục |
| Phụ lục A | 93 biện pháp kiểm soát, chia 4 nhóm |
Chi tiết từng điều khoản xem bài Yêu cầu ISO 27001 theo điều khoản.
Ai nên áp dụng?
- Nhà máy gia công cho khách hàng nước ngoài, giữ bản vẽ, công thức, dữ liệu sản phẩm mới.
- Doanh nghiệp xuất khẩu linh kiện ô tô, điện tử – chuỗi cung ứng này ngày càng đòi hỏi an ninh mạng.
- Công ty có hệ thống ERP/MES quan trọng, ngừng một ngày là ngừng giao hàng.
- Đơn vị xử lý dữ liệu cá nhân nhiều (nhân sự hàng nghìn người, khách hàng lẻ).
Lợi ích thực tế
- Giảm sự cố: biết rủi ro lớn nhất nằm đâu để đầu tư đúng chỗ, không mua thiết bị theo cảm tính.
- Đáp ứng khách hàng: thay vì trả lời hàng chục bảng câu hỏi an ninh khác nhau, chứng chỉ là bằng chứng chung.
- Hỗ trợ tuân thủ pháp luật về bảo vệ dữ liệu cá nhân và an ninh mạng.
- Kỷ luật vận hành IT: sao lưu được kiểm tra, quyền truy cập được rà soát, nhà cung cấp IT được quản lý.
Ví dụ: nhà máy linh kiện điện tử ở Bắc Ninh (số liệu minh hoạ)
Nhà máy 900 công nhân, 120 người dùng máy tính, gia công cho một khách hàng Hàn Quốc. Trước khi áp dụng ISMS:
| Chỉ số | Trước | Sau 12 tháng |
|---|---|---|
| Tài khoản của người đã nghỉ việc còn hoạt động | 37 | 0 |
| Tỷ lệ bản sao lưu được thử khôi phục | 0% | 100% (thử hàng quý) |
| Nhân viên bấm vào email giả lập lừa đảo | 28% | 6% |
| Sự cố mã độc phải dừng hệ thống | 2 lần/năm | 0 |
Chi phí lớn nhất không phải là phần mềm mà là thời gian của phòng IT và các trưởng bộ phận để lập danh mục tài sản, đánh giá rủi ro và đào tạo.
Khi nào nên dùng ISO 27001?
- Khi khách hàng yêu cầu hoặc chấm điểm nhà cung cấp về an ninh thông tin.
- Khi doanh nghiệp đã có ISO 9001 và muốn mở rộng hệ thống quản lý sang IT.
- Khi đã từng gặp sự cố mất dữ liệu và muốn quản lý bài bản thay vì “chữa cháy”.
Mẹo áp dụng
- Phạm vi vừa đủ: bắt đầu với các phòng ban và hệ thống giữ thông tin quan trọng nhất, mở rộng sau.
- Dùng Excel cho danh mục tài sản và bảng rủi ro trước khi nghĩ đến phần mềm chuyên dụng.
- Tích hợp với ISO 9001: dùng chung kiểm soát tài liệu, đánh giá nội bộ, xem xét của lãnh đạo.
Lỗi hay gặp
- Coi ISO 27001 là việc riêng của phòng IT – trong khi rủi ro lớn đến từ con người, nhà cung cấp và quy trình.
- Chép bộ chính sách mẫu không khớp thực tế, chuyên gia đánh giá hỏi vài câu là lộ.
- Bỏ qua tài liệu giấy và bản vẽ in – thông tin không chỉ nằm trên máy tính.
- SoA ghi “áp dụng” nhưng không có bằng chứng vận hành.
Câu hỏi thường gặp
ISO 27001 có bắt buộc không? Không bắt buộc theo luật; doanh nghiệp tự nguyện áp dụng hoặc theo yêu cầu khách hàng.
Chứng chỉ có hiệu lực bao lâu? Thường 3 năm, có đánh giá giám sát hằng năm và tái chứng nhận khi hết hạn.
Doanh nghiệp đang dùng chứng chỉ bản 2013 thì sao? Thời gian chuyển đổi sang bản 2022 đã kết thúc; chứng chỉ hiện hành phải theo ISO/IEC 27001:2022.
Bước tiếp theo
- Đọc từng điều khoản: Yêu cầu ISO 27001 theo điều khoản
- Tìm hiểu 93 biện pháp: Phụ lục A ISO 27001
- Cốt lõi của ISMS: Đánh giá rủi ro và SoA
- Lộ trình áp dụng: Triển khai ISO 27001 từng bước