Industrial Knowledge
Đánh giá rủi ro ISO 27001 và Tuyên bố áp dụng (SoA) là gì? | Ví dụ Excel
Nội dung bài viết 9 mục
Nếu ISO/IEC 27001 có một “trái tim” thì đó là đánh giá rủi ro. Mọi biện pháp kiểm soát, chính sách hay khoản đầu tư IT trong ISMS đều phải truy ngược được về một rủi ro cụ thể. Chuyên gia đánh giá chứng nhận thường dành nhiều thời gian nhất cho phần này và cho Tuyên bố áp dụng (SoA). Bài này hướng dẫn cách làm gọn, đủ, dùng được bằng Excel.
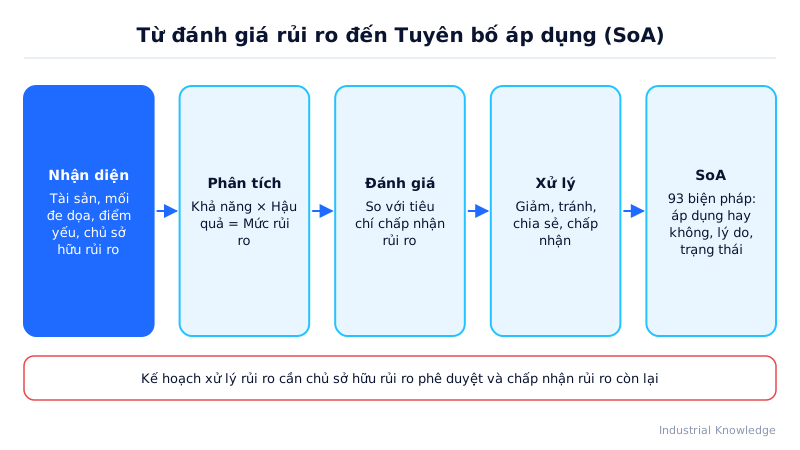
Tóm tắt nhanh
- Mọi biện pháp kiểm soát trong ISMS phải truy ngược được về một rủi ro cụ thể.
- Đánh giá rủi ro (6.1.2) phải cho kết quả nhất quán, so sánh được khi làm lại.
- Mức rủi ro = Khả năng (1–5) × Hậu quả (1–5), xét với C, I, A rồi so với ngưỡng chấp nhận.
- SoA liệt kê biện pháp cần thiết, lý do chọn, tình trạng thực hiện và lý do loại trừ biện pháp Phụ lục A.
Định nghĩa ngắn
- Rủi ro an toàn thông tin: khả năng một mối đe dọa khai thác điểm yếu, làm mất tính bảo mật, toàn vẹn hoặc sẵn sàng của thông tin.
- Đánh giá rủi ro (6.1.2): quá trình nhận diện, phân tích và đánh giá rủi ro theo tiêu chí đã xác định, sao cho làm lại vẫn cho kết quả nhất quán và so sánh được.
- Xử lý rủi ro (6.1.3): chọn phương án, xác định biện pháp kiểm soát, so với Phụ lục A, lập SoA và kế hoạch xử lý.
- SoA (Statement of Applicability): tài liệu liệt kê biện pháp cần thiết, lý do chọn, biện pháp đã thực hiện hay chưa, và lý do loại trừ các biện pháp Phụ lục A không dùng.
5 bước thực hiện
| Bước | Làm gì | Đầu ra |
|---|---|---|
| 1. Thiết lập tiêu chí | Thang khả năng, thang hậu quả, ngưỡng chấp nhận rủi ro | Phương pháp đánh giá rủi ro được phê duyệt |
| 2. Nhận diện | Liệt kê rủi ro theo tài sản/quá trình; gán chủ sở hữu rủi ro | Danh sách rủi ro |
| 3. Phân tích | Chấm khả năng (1–5) và hậu quả (1–5) với C, I, A | Mức rủi ro = Khả năng × Hậu quả |
| 4. Đánh giá | So với ngưỡng, xếp thứ tự ưu tiên | Danh sách rủi ro cần xử lý |
| 5. Xử lý | Giảm (áp biện pháp), tránh (bỏ hoạt động), chia sẻ (bảo hiểm, thuê ngoài), chấp nhận | Kế hoạch xử lý, SoA, phê duyệt rủi ro còn lại |
Tiêu chuẩn 2022 không bắt buộc phải nhận diện theo tài sản; có thể nhận diện theo quá trình hoặc kịch bản. Tuy vậy, với nhà máy, cách theo tài sản (máy chủ ERP, bản vẽ, máy CNC kết nối mạng, laptop kỹ sư) thường dễ hiểu nhất cho các trưởng bộ phận.
Ví dụ: nhà máy dệt may ở Long An (số liệu minh hoạ)
Thang điểm: khả năng 1 (hiếm) – 5 (gần như chắc chắn), hậu quả 1 (không đáng kể) – 5 (ngừng giao hàng/mất khách). Ngưỡng chấp nhận: ≤ 8.
| Tài sản | Mối đe dọa / điểm yếu | K | H | Mức | Xử lý | Biện pháp | Mức sau xử lý |
|---|---|---|---|---|---|---|---|
| Máy chủ ERP | Mã độc tống tiền / chưa vá lỗi, sao lưu cùng mạng | 4 | 5 | 20 | Giảm | Sao lưu tách mạng, vá lỗi định kỳ, chống mã độc | 2 × 5 = 10 → bổ sung kế hoạch phục hồi → 2 × 3 = 6 |
| File mẫu rập khách hàng | Gửi nhầm qua email / không phân loại | 3 | 4 | 12 | Giảm | Phân loại thông tin, ngăn rò rỉ dữ liệu | 2 × 4 = 8 |
| Camera an ninh | Mật khẩu mặc định | 3 | 2 | 6 | Chấp nhận | Đổi mật khẩu trong đợt bảo trì | 6 |
| Dữ liệu lương 2.000 công nhân | Truy cập trái phép / file Excel dùng chung | 3 | 4 | 12 | Giảm | Phân quyền, mã hóa file | 1 × 4 = 4 |
| Dịch vụ email cloud | Nhà cung cấp gián đoạn | 2 | 3 | 6 | Chia sẻ/Chấp nhận | Điều khoản SLA, kênh liên lạc dự phòng | 6 |
Kết quả: 46 rủi ro được nhận diện, 14 rủi ro vượt ngưỡng, sau xử lý còn 0 rủi ro trên 8. Giám đốc nhà máy ký phê duyệt kế hoạch xử lý và rủi ro còn lại.
Lập SoA thế nào?
Một dòng SoA tối thiểu gồm:
| Cột | Ví dụ |
|---|---|
| Biện pháp (theo Phụ lục A) | Sao lưu thông tin (nhóm công nghệ) |
| Áp dụng? | Có |
| Lý do đưa vào | Xử lý rủi ro R-01 mã độc tống tiền ERP |
| Trạng thái | Đã thực hiện; thử khôi phục quý 3 đạt |
| Tài liệu/bằng chứng | Quy trình sao lưu, nhật ký thử khôi phục |
Với biện pháp không áp dụng, ghi lý do cụ thể: “Nhà máy không tự phát triển phần mềm; phần mềm mua từ nhà cung cấp được kiểm soát qua biện pháp nhóm tổ chức về nhà cung cấp.”
Khi nào làm lại đánh giá rủi ro?
- Theo chu kỳ đã định (thường mỗi năm một lần).
- Khi có thay đổi lớn: thay ERP, chuyển dữ liệu lên cloud, mở chi nhánh, sáp nhập.
- Sau sự cố nghiêm trọng hoặc khi xuất hiện mối đe dọa mới.
Mẹo áp dụng và Excel
- Dùng 2 sheet: “Risk register” (sổ đăng ký rủi ro) và “SoA”, nối bằng mã rủi ro để truy vết hai chiều.
- Dùng định dạng có điều kiện tô đỏ mức ≥ 15, vàng 9–14, xanh ≤ 8.
- Mỗi rủi ro phải có chủ sở hữu rủi ro là trưởng bộ phận, không phải trưởng IT cho tất cả.
- Giữ thang điểm đơn giản (5×5). Thang quá chi tiết làm các buổi chấm điểm kéo dài mà không chính xác hơn.
Lỗi hay gặp
- Không có tiêu chí chấp nhận rủi ro hoặc tiêu chí không được lãnh đạo phê duyệt.
- Chủ sở hữu rủi ro không biết mình là chủ sở hữu.
- SoA không khớp sổ rủi ro – biện pháp ghi áp dụng nhưng không gắn rủi ro nào.
- Chấm điểm sau xử lý quá lạc quan khi biện pháp chưa thực hiện.
Câu hỏi thường gặp
Có phải dùng phương pháp định lượng? Không. Định tính (thang điểm) hoàn toàn được chấp nhận nếu nhất quán.
Ai phê duyệt rủi ro còn lại? Chủ sở hữu rủi ro phê duyệt kế hoạch xử lý và chấp nhận rủi ro còn lại theo 6.1.3.
Có phần mềm riêng không? Có, nhưng Excel đủ cho đa số nhà máy vừa và nhỏ.
Bước tiếp theo
- Danh mục biện pháp để đối chiếu: Phụ lục A ISO 27001
- Toàn bộ điều khoản: Yêu cầu ISO 27001 theo điều khoản
- Lộ trình: Triển khai ISO 27001 từng bước