Industrial Knowledge
Phụ lục A ISO/IEC 27001:2022 là gì? 93 biện pháp kiểm soát trong 4 nhóm | Ví dụ
Nội dung bài viết 9 mục
Phụ lục A là phần được nhắc đến nhiều nhất của ISO/IEC 27001 – và cũng bị hiểu sai nhiều nhất. Nhiều người nghĩ phải “làm đủ 93 biện pháp” mới đạt chứng nhận. Thực tế, Phụ lục A là thực đơn để đối chiếu với rủi ro, không phải danh sách bắt buộc làm hết. Bài này tóm tắt cấu trúc Phụ lục A bản 2022 theo 4 nhóm và cách chọn biện pháp phù hợp với nhà máy.
Tóm tắt nhanh
- Phụ lục A ISO/IEC 27001:2022 có 93 biện pháp kiểm soát; hướng dẫn chi tiết nằm trong ISO/IEC 27002:2022.
- Phụ lục A là thực đơn để đối chiếu với rủi ro, không phải danh sách bắt buộc làm hết.
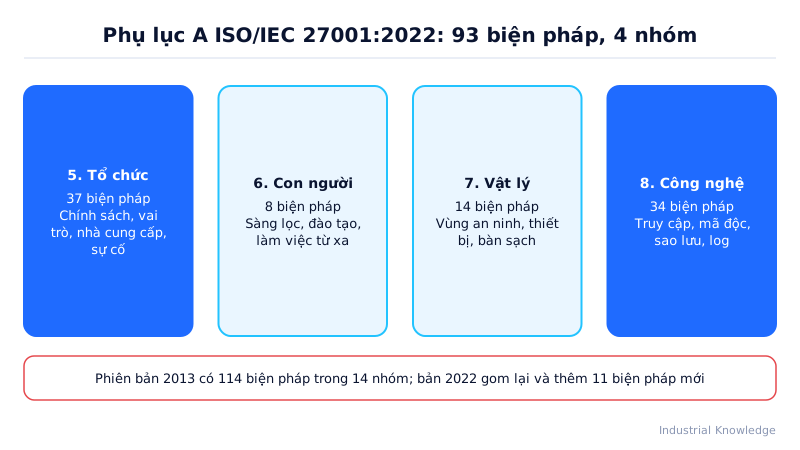
- Bản 2022 gom thành 4 nhóm: Tổ chức (37), Con người (8), Vật lý (14), Công nghệ; thêm 11 biện pháp mới.
- Bản 2013 có 114 biện pháp trong 14 nhóm.
Phụ lục A là gì?
Phụ lục A của ISO/IEC 27001:2022 liệt kê 93 biện pháp kiểm soát an toàn thông tin, mỗi biện pháp chỉ có một câu mô tả mục đích. Hướng dẫn chi tiết cách thực hiện nằm trong ISO/IEC 27002:2022. Theo điều 6.1.3, sau khi đánh giá rủi ro, tổ chức chọn biện pháp cần thiết, so sánh với Phụ lục A để không bỏ sót, rồi ghi lại trong Tuyên bố áp dụng (SoA).
So với bản 2013 (114 biện pháp trong 14 nhóm), bản 2022 gom lại còn 4 nhóm chủ đề, hợp nhất nhiều biện pháp trùng lặp và thêm 11 biện pháp mới.
4 nhóm biện pháp kiểm soát
| Nhóm | Số biện pháp | Nội dung tiêu biểu (tóm tắt) |
|---|---|---|
| A.5 Tổ chức | 37 | Chính sách, vai trò, phân tách nhiệm vụ, phân loại thông tin, kiểm soát truy cập, quan hệ nhà cung cấp, dịch vụ cloud, quản lý sự cố, liên tục kinh doanh, tuân thủ pháp luật |
| A.6 Con người | 8 | Sàng lọc trước tuyển dụng, điều khoản bảo mật trong hợp đồng, đào tạo nhận thức, xử lý kỷ luật, trách nhiệm sau nghỉ việc, làm việc từ xa, báo cáo sự kiện |
| A.7 Vật lý | 14 | Vành đai an ninh, kiểm soát ra vào, bảo vệ thiết bị, giám sát an ninh vật lý, bàn sạch – màn hình sạch, phương tiện lưu trữ, tiện ích, tiêu hủy thiết bị |
| A.8 Công nghệ | 34 | Thiết bị đầu cuối, quyền truy cập đặc quyền, xác thực, chống mã độc, quản lý lỗ hổng, sao lưu, ghi log, giám sát, bảo mật mạng, mã hóa, phát triển an toàn |
11 biện pháp mới trong bản 2022
Các biện pháp mới phản ánh rủi ro hiện đại: tình báo mối đe dọa, an toàn thông tin khi dùng dịch vụ cloud, sẵn sàng ICT cho liên tục kinh doanh, giám sát an ninh vật lý, quản lý cấu hình, xóa thông tin, che giấu dữ liệu (data masking), ngăn ngừa rò rỉ dữ liệu, hoạt động giám sát, lọc web và lập trình an toàn.
Mỗi biện pháp có 5 thuộc tính
ISO/IEC 27002:2022 gắn cho mỗi biện pháp các thuộc tính giúp lọc và sắp xếp: loại biện pháp (phòng ngừa, phát hiện, khắc phục), thuộc tính an toàn thông tin (C, I, A), khái niệm an ninh mạng (nhận diện, bảo vệ, phát hiện, ứng phó, phục hồi), năng lực vận hành và lĩnh vực an ninh. Doanh nghiệp có thể dùng các thuộc tính này để xem mình đang thiên về phòng ngừa mà thiếu khả năng phát hiện hay không.
Ví dụ: nhà máy cơ khí chính xác ở Đồng Nai (số liệu minh hoạ)
Nhà máy 300 người, 2 rủi ro lớn nhất là lộ bản vẽ khách hàng và mã độc tống tiền làm dừng máy CNC kết nối mạng. Kết quả chọn biện pháp:
| Rủi ro | Biện pháp chọn (nhóm) | Việc làm cụ thể |
|---|---|---|
| Lộ bản vẽ qua USB, email cá nhân | A.5 phân loại thông tin; A.8 ngăn rò rỉ dữ liệu | Gắn nhãn “Mật – Khách hàng”, chặn USB máy kỹ thuật, chặn gửi file CAD ra ngoài |
| Mã độc tống tiền | A.8 chống mã độc, sao lưu, quản lý lỗ hổng | Sao lưu 3-2-1, thử khôi phục hàng quý, vá lỗi trong 14 ngày |
| Người nghỉ việc mang dữ liệu | A.6 trách nhiệm sau nghỉ việc; A.5 quyền truy cập | Checklist nghỉ việc khóa tài khoản trong 24 giờ |
| Khách lạ vào xưởng chụp ảnh | A.7 kiểm soát ra vào | Thẻ khách, dán tem camera điện thoại |
Có 9 biện pháp được ghi “không áp dụng” trong SoA, ví dụ lập trình an toàn – vì nhà máy không tự phát triển phần mềm.
Khi nào dùng Phụ lục A?
- Sau khi có danh sách rủi ro, để kiểm tra không bỏ sót biện pháp quan trọng.
- Khi lập SoA cho đánh giá chứng nhận.
- Làm khung checklist đánh giá nội bộ phần kỹ thuật.
Mẹo áp dụng và Excel
- Lập SoA trong Excel: mã biện pháp – tên – áp dụng (Có/Không) – lý do – rủi ro liên quan – tài liệu/bằng chứng – trạng thái.
- Bắt đầu từ biện pháp “rẻ mà hiệu quả”: khóa tài khoản nghỉ việc, sao lưu có thử khôi phục, xác thực đa yếu tố cho email.
- Gắn chủ sở hữu cho từng biện pháp: IT, Nhân sự, Hành chính, Bảo vệ – không đẩy hết cho IT.
Lỗi hay gặp
- Đánh dấu “áp dụng” cả 93 biện pháp mà không gắn với rủi ro nào.
- Ghi “không áp dụng” để tránh việc mà không có lý do hợp lý.
- Dùng số hiệu biện pháp bản 2013 trong tài liệu mới, gây nhầm khi đánh giá.
- Bỏ quên biện pháp vật lý và con người, chỉ tập trung vào tường lửa, phần mềm.
Câu hỏi thường gặp
Có bắt buộc áp dụng hết 93 biện pháp không? Không. Chỉ cần áp dụng biện pháp cần thiết để xử lý rủi ro, và giải trình các biện pháp loại trừ.
Có thể thêm biện pháp ngoài Phụ lục A không? Có. Tổ chức có thể dùng biện pháp từ nguồn khác nếu rủi ro đòi hỏi.
ISO 27002 có chứng nhận được không? Không; ISO 27002 chỉ là hướng dẫn, chứng nhận dựa trên ISO 27001.
Bước tiếp theo
- Cách chọn biện pháp: Đánh giá rủi ro và SoA
- Yêu cầu hệ thống: Yêu cầu ISO 27001 theo điều khoản
- Lộ trình: Triển khai ISO 27001 từng bước