Industrial Knowledge
Triển khai ISO/IEC 27001 từng bước cho nhà máy | Checklist đánh giá nội bộ
Nội dung bài viết 9 mục
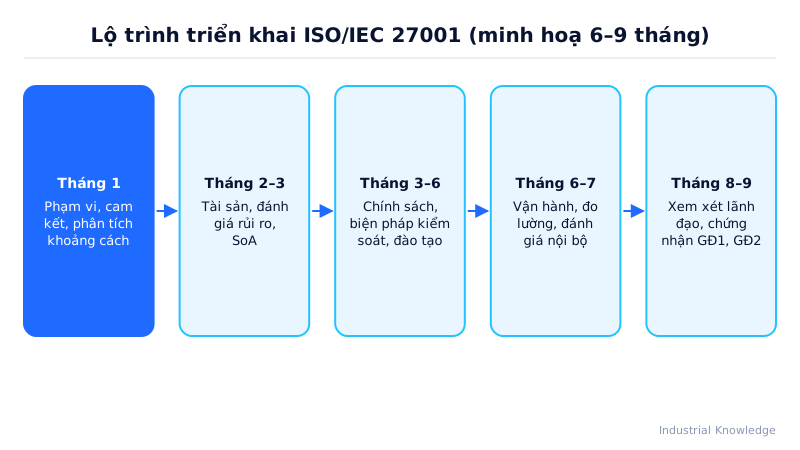
“Bắt đầu từ đâu?” là câu hỏi đầu tiên khi một nhà máy quyết định làm ISO/IEC 27001. Không giống ISO 9001 vốn quen thuộc với phòng QA, ISMS đòi hỏi sự phối hợp giữa IT, nhân sự, hành chính, bảo vệ và các phòng nghiệp vụ. Bài này đưa ra lộ trình 10 bước thực tế, kèm checklist đánh giá nội bộ và cách tận dụng hệ thống ISO 9001 sẵn có.
Tóm tắt nhanh
- ISMS đòi hỏi phối hợp IT, nhân sự, hành chính, bảo vệ và các phòng nghiệp vụ, không riêng phòng QA.
- Lộ trình 10 bước từ cam kết lãnh đạo, phạm vi, gap đến danh mục tài sản và đánh giá rủi ro.
- Đào tạo nhận thức toàn bộ nhân viên trong phạm vi, có kiểm tra giả lập lừa đảo.
- Chạy hệ thống tối thiểu 2–3 tháng có hồ sơ trước đánh giá nội bộ và xem xét của lãnh đạo.
Lộ trình 10 bước
| Bước | Việc chính | Đầu ra | Thời gian minh hoạ |
|---|---|---|---|
| 1. Cam kết lãnh đạo | Giám đốc quyết định, bổ nhiệm đại diện ISMS, cấp ngân sách | Quyết định, kế hoạch dự án | Tuần 1–2 |
| 2. Phạm vi & bối cảnh | Xác định địa điểm, phòng ban, hệ thống, bên quan tâm | Tài liệu phạm vi | Tuần 2–4 |
| 3. Phân tích khoảng cách | So hiện trạng với điều 4–10 và Phụ lục A | Báo cáo gap | Tuần 3–5 |
| 4. Danh mục tài sản | Liệt kê thông tin, phần mềm, phần cứng, dịch vụ, chủ sở hữu | Asset register | Tuần 5–8 |
| 5. Đánh giá & xử lý rủi ro | Theo phương pháp đã duyệt | Sổ rủi ro, kế hoạch xử lý, SoA | Tháng 2–3 |
| 6. Chính sách & quy trình | Viết tài liệu cần thiết, ngắn gọn | Chính sách ATTT, quy trình | Tháng 3–4 |
| 7. Thực hiện biện pháp | Kỹ thuật, con người, vật lý | Bằng chứng vận hành | Tháng 3–6 |
| 8. Đào tạo nhận thức | Toàn bộ nhân viên trong phạm vi, kiểm tra giả lập lừa đảo | Hồ sơ đào tạo | Tháng 4–6 |
| 9. Đo lường, đánh giá nội bộ, xem xét của lãnh đạo | Chạy hệ thống tối thiểu 2–3 tháng có hồ sơ | Báo cáo đánh giá, biên bản xem xét | Tháng 6–7 |
| 10. Chứng nhận | Giai đoạn 1 (hồ sơ), giai đoạn 2 (hiện trường) | Chứng chỉ | Tháng 8–9 |
Tài liệu tối thiểu nên có
- Phạm vi ISMS; chính sách an toàn thông tin.
- Phương pháp đánh giá rủi ro, sổ đăng ký rủi ro, kế hoạch xử lý, SoA.
- Mục tiêu an toàn thông tin và kết quả theo dõi.
- Quy trình: kiểm soát truy cập, quản lý sự cố, sao lưu, quản lý nhà cung cấp, sử dụng tài sản chấp nhận được, làm việc từ xa, liên tục kinh doanh.
- Hồ sơ: đào tạo, đánh giá nội bộ, xem xét của lãnh đạo, CAPA.
Ví dụ: nhà máy thực phẩm ở Cần Thơ (số liệu minh hoạ)
Nhà máy 650 người đã có ISO 9001 và FSSC 22000, khách hàng Nhật yêu cầu ISO 27001 cho hệ thống truy xuất nguồn gốc. Nhóm dự án 6 người (IT 2, QA 1, Nhân sự 1, Hành chính 1, đại diện sản xuất 1).
| Hạng mục | Kết quả |
|---|---|
| Thời gian đến chứng nhận | 8 tháng |
| Tài sản trong danh mục | 214 |
| Rủi ro nhận diện / cần xử lý | 58 / 17 |
| Biện pháp Phụ lục A áp dụng | 84 / 93 |
| Chi phí đầu tư kỹ thuật chính | Thiết bị sao lưu tách mạng, xác thực đa yếu tố, phần mềm chống mã độc tập trung |
| Phát hiện đánh giá giai đoạn 2 | 0 lỗi nặng, 3 lỗi nhẹ |
Bí quyết của họ: dùng lại quy trình kiểm soát tài liệu, đánh giá nội bộ, CAPA và xem xét của lãnh đạo của ISO 9001, chỉ bổ sung phần an toàn thông tin.
Checklist đánh giá nội bộ (rút gọn)
| Hạng mục | Câu hỏi kiểm tra | Đạt? |
|---|---|---|
| Phạm vi | Phạm vi có nêu rõ địa điểm, hệ thống, giao diện với bên ngoài? | |
| Lãnh đạo | Chính sách được ký, phổ biến, nhân viên trả lời được? | |
| Rủi ro | Tiêu chí chấp nhận được duyệt? Rủi ro cập nhật khi có thay đổi? | |
| SoA | Mỗi biện pháp có lý do và bằng chứng? Lý do loại trừ hợp lý? | |
| Truy cập | Tài khoản nghỉ việc khóa đúng hạn? Rà soát quyền định kỳ? | |
| Sao lưu | Có thử khôi phục và hồ sơ kết quả? | |
| Sự cố | Sự cố được ghi nhận, phân tích, rút kinh nghiệm? | |
| Nhà cung cấp | Hợp đồng IT/cloud có điều khoản bảo mật? Có đánh giá định kỳ? | |
| Vật lý | Phòng máy chủ khóa, có nhật ký ra vào? Bàn sạch được tuân thủ? | |
| Nhận thức | Tỷ lệ hoàn thành đào tạo, kết quả giả lập lừa đảo? | |
| Đo lường | KPI ATTT được báo cáo và phân tích? | |
| Cải tiến | CAPA đóng đúng hạn, hiệu lực được kiểm tra? |
Tích hợp với ISO 9001
Vì cùng cấu trúc Annex SL, các điều khoản 4–10 gần như trùng tên với ISO 9001. Có thể gộp sổ tay, đánh giá nội bộ kết hợp và họp xem xét của lãnh đạo chung. Phần riêng của ISO 27001 là đánh giá rủi ro an toàn thông tin, SoA và các biện pháp Phụ lục A. Xem thêm: ISO 9001:2015 là gì?
Mẹo áp dụng
- Làm “nhanh mà thật”: vận hành ít nhất 2–3 tháng có hồ sơ trước khi mời tổ chức chứng nhận.
- Ưu tiên biện pháp giảm rủi ro lớn trước, tài liệu hoàn thiện song song.
- Lập bảng theo dõi dự án trong Excel với người phụ trách và hạn chót từng bước.
Lỗi hay gặp
- Thuê tư vấn viết hết tài liệu, nội bộ không hiểu và không vận hành được.
- Đánh giá nội bộ do chính IT đánh giá IT – thiếu tính khách quan.
- Bỏ qua liên tục kinh doanh: không có kế hoạch khi ERP ngừng.
- Đào tạo một lần lúc chuẩn bị chứng nhận rồi thôi.
Câu hỏi thường gặp
Mất bao lâu để đạt chứng nhận? Thường 6–12 tháng tùy quy mô và mức độ sẵn có.
Có cần chuyên gia an ninh mạng toàn thời gian? Không nhất thiết; nhiều nhà máy kết hợp IT nội bộ với dịch vụ thuê ngoài, miễn được quản lý trong ISMS.
Đánh giá giám sát diễn ra khi nào? Thường hằng năm trong chu kỳ 3 năm của chứng chỉ.
Bước tiếp theo
- Tổng quan: ISO 27001 là gì?
- Phần quan trọng nhất: Đánh giá rủi ro và SoA
- Tham chiếu biện pháp: Phụ lục A ISO 27001