Industrial Knowledge
Yêu cầu ISO/IEC 27001:2022 theo điều khoản 4–10 | Bằng chứng cần có
Nội dung bài viết 8 mục
Nhiều doanh nghiệp đọc ISO/IEC 27001 lần đầu thường lao ngay vào Phụ lục A với 93 biện pháp kiểm soát, rồi bỏ quên phần quan trọng hơn: các điều khoản 4 đến 10 – phần “hệ thống quản lý”. Chuyên gia đánh giá chứng nhận sẽ kiểm tra cả hai, và lỗi nặng thường nằm ở điều khoản chứ không ở biện pháp kỹ thuật. Bài này tóm tắt từng điều khoản bằng ngôn ngữ thực tế, kèm bằng chứng cần chuẩn bị.
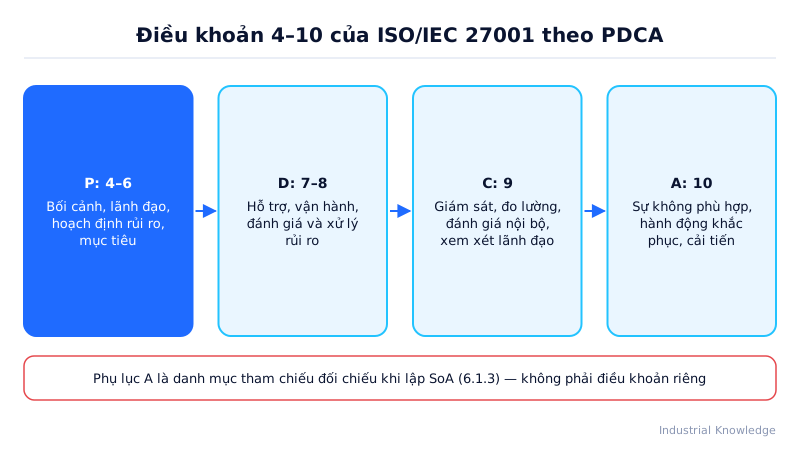
Tóm tắt nhanh
- Điều khoản 4–10 là yêu cầu bắt buộc, không được loại trừ nếu muốn tuyên bố phù hợp.
- Phụ lục A chỉ là danh mục tham chiếu, giải trình lựa chọn trong SoA theo 6.1.3.
- Lỗi nặng thường nằm ở điều khoản hệ thống quản lý chứ không ở biện pháp kỹ thuật.
- Ví dụ bằng chứng: biên bản phân tích bối cảnh, danh sách bên quan tâm, tài liệu phạm vi.
Điều khoản là gì và khác Phụ lục A thế nào?
Điều khoản 4–10 là các yêu cầu bắt buộc – không được loại trừ nếu muốn tuyên bố phù hợp với tiêu chuẩn. Phụ lục A là danh mục tham chiếu các biện pháp kiểm soát; tổ chức đối chiếu với kết quả đánh giá rủi ro để quyết định áp dụng biện pháp nào, và giải trình trong Tuyên bố áp dụng (SoA) theo 6.1.3. Điều 1–3 là phạm vi, tài liệu viện dẫn và thuật ngữ, không chứa yêu cầu.
Bảng tóm tắt yêu cầu và bằng chứng
| Điều khoản | Yêu cầu chính (tóm tắt) | Bằng chứng cần có |
|---|---|---|
| 4.1 Bối cảnh | Xác định vấn đề nội bộ, bên ngoài ảnh hưởng đến ISMS | Biên bản phân tích bối cảnh (SWOT/PESTLE) |
| 4.2 Bên quan tâm | Ai quan tâm đến an toàn thông tin, họ yêu cầu gì, yêu cầu nào được xử lý qua ISMS | Danh sách bên quan tâm và yêu cầu (khách hàng, luật, cơ quan) |
| 4.3–4.4 Phạm vi, ISMS | Xác định ranh giới, giao diện, phụ thuộc; thiết lập và duy trì hệ thống | Tài liệu phạm vi có địa điểm, phòng ban, hệ thống |
| 5.1–5.3 Lãnh đạo | Cam kết, chính sách an toàn thông tin, phân công trách nhiệm | Chính sách đã ký, sơ đồ tổ chức ISMS, quyết định bổ nhiệm |
| 6.1.2 Đánh giá rủi ro | Quy trình đánh giá rủi ro có tiêu chí, lặp lại cho kết quả nhất quán | Phương pháp, sổ đăng ký rủi ro |
| 6.1.3 Xử lý rủi ro | Chọn phương án xử lý, so với Phụ lục A, lập SoA, kế hoạch xử lý | SoA, kế hoạch xử lý rủi ro được chủ sở hữu rủi ro phê duyệt |
| 6.2 Mục tiêu | Mục tiêu đo lường được, có kế hoạch đạt | Bảng mục tiêu, người phụ trách, thời hạn |
| 6.3 Hoạch định thay đổi | Thay đổi ISMS phải được hoạch định | Hồ sơ đánh giá thay đổi (đổi phần mềm, chuyển lên cloud) |
| 7.1–7.3 Nguồn lực, năng lực, nhận thức | Đủ người có năng lực; nhân viên hiểu chính sách và vai trò | Hồ sơ đào tạo, kết quả kiểm tra nhận thức |
| 7.4 Trao đổi thông tin | Xác định trao đổi gì, khi nào, với ai, cách nào | Ma trận trao đổi thông tin |
| 7.5 Thông tin dạng văn bản | Tạo, cập nhật, kiểm soát tài liệu và hồ sơ | Danh mục tài liệu, phiên bản, quyền truy cập |
| 8.1 Vận hành | Hoạch định, kiểm soát quá trình, kể cả quá trình thuê ngoài | Quy trình vận hành, hợp đồng với nhà cung cấp IT |
| 8.2–8.3 | Thực hiện đánh giá rủi ro định kỳ hoặc khi có thay đổi lớn; thực hiện kế hoạch xử lý | Kết quả đánh giá rủi ro các kỳ, tiến độ xử lý |
| 9.1 Giám sát, đo lường | Xác định đo gì, đo thế nào, khi nào, ai phân tích | Báo cáo KPI an toàn thông tin |
| 9.2 Đánh giá nội bộ | Chương trình đánh giá theo kế hoạch | Chương trình, báo cáo, phát hiện |
| 9.3 Xem xét của lãnh đạo | Đầu vào và đầu ra theo yêu cầu | Biên bản họp xem xét của lãnh đạo |
| 10.1–10.2 | Cải tiến liên tục; xử lý sự không phù hợp và khắc phục | Phiếu CAPA, phân tích nguyên nhân |
Bản 2022 so với 2013 thay đổi nhẹ ở phần điều khoản: thêm 6.3 Hoạch định thay đổi, làm rõ yêu cầu về quá trình và tương tác của chúng trong 4.4, yêu cầu mục tiêu phải được giám sát (6.2), và xem xét của lãnh đạo bổ sung đầu vào về nhu cầu và mong đợi của bên quan tâm (9.3).
Ví dụ: nhà máy bao bì ở Bình Dương (số liệu minh hoạ)
Nhà máy 450 người, phạm vi ISMS gồm văn phòng, phòng thiết kế bản in và hệ thống ERP. Trong đánh giá giai đoạn 1, tổ chức chứng nhận ghi nhận:
| Phát hiện | Điều khoản | Cách khắc phục |
|---|---|---|
| Không có tiêu chí chấp nhận rủi ro | 6.1.2 | Bổ sung ma trận 5×5, ngưỡng chấp nhận ≤ 8 điểm |
| Mục tiêu chỉ ghi “đảm bảo an toàn thông tin” | 6.2 | Đổi thành “100% tài khoản nghỉ việc khóa trong 24 giờ” |
| Chưa đánh giá thay đổi khi chuyển email sang cloud | 6.3 | Lập hồ sơ đánh giá thay đổi, cập nhật rủi ro |
| Nhà cung cấp IT thuê ngoài không có điều khoản bảo mật | 8.1 | Ký phụ lục hợp đồng, đưa vào đánh giá nhà cung cấp |
Sau 6 tuần khắc phục, giai đoạn 2 chỉ còn 2 điểm không phù hợp nhẹ.
Khi nào dùng bảng này?
- Khi phân tích khoảng cách (gap analysis) trước khi xây dựng hệ thống.
- Làm checklist đánh giá nội bộ phần hệ thống quản lý.
- Chuẩn bị hồ sơ cho đánh giá chứng nhận giai đoạn 1.
Mẹo áp dụng và Excel
- Lập file Excel với 3 cột: điều khoản – tài liệu/hồ sơ – trạng thái (Có/Thiếu/Chưa đủ). Tô màu để lãnh đạo nắm nhanh.
- Nếu đã có ISO 9001, dùng chung quy trình kiểm soát tài liệu, đánh giá nội bộ, CAPA và xem xét của lãnh đạo; chỉ bổ sung nội dung an toàn thông tin.
- Gắn KPI an toàn thông tin vào báo cáo tháng sẵn có thay vì tạo báo cáo riêng.
Lỗi hay gặp
- Phạm vi mơ hồ – không nêu rõ hệ thống, địa điểm, nhà cung cấp cloud.
- Đánh giá rủi ro một lần rồi bỏ – không cập nhật khi có thay đổi lớn.
- Xem xét của lãnh đạo thiếu đầu vào về sự cố, kết quả đo lường, phản hồi bên quan tâm.
- Đánh giá nội bộ chỉ kiểm tra Phụ lục A, bỏ qua điều khoản 4–10.
Câu hỏi thường gặp
Có được loại trừ điều khoản không? Không được loại trừ điều khoản 4–10. Chỉ biện pháp Phụ lục A mới có thể “không áp dụng” khi có lý do trong SoA.
Bao nhiêu tài liệu là bắt buộc? Tiêu chuẩn chỉ định một số thông tin dạng văn bản bắt buộc (phạm vi, chính sách, phương pháp và kết quả rủi ro, SoA, mục tiêu, bằng chứng năng lực, kết quả đánh giá nội bộ, xem xét lãnh đạo…); phần còn lại tùy tổ chức.
Điều khoản nào hay bị lỗi nhất? Thường là 6.1 (rủi ro) và 9.1 (đo lường hiệu lực).
Bước tiếp theo
- Tổng quan: ISO 27001 là gì?
- Cốt lõi điều 6.1: Đánh giá rủi ro và SoA
- Danh mục biện pháp: Phụ lục A ISO 27001