Industrial Knowledge
ISO 42001 và EU AI Act liên quan thế nào? Tổng quan cho doanh nghiệp Việt Nam | Ví dụ
Nội dung bài viết 11 mục
- EU AI Act là gì?
- Tiếp cận theo mức rủi ro
- Lộ trình áp dụng (tổng quan)
- Vai trò theo EU AI Act và vai trò theo ISO 42001
- Nghĩa vụ chính với hệ thống rủi ro cao và chỗ ISO 42001 hỗ trợ
- Liên hệ với các khung khác
- Ví dụ: ba doanh nghiệp Việt Nam (minh hoạ)
- Doanh nghiệp nên làm gì ngay?
- Lỗi hay gặp
- Câu hỏi thường gặp
- Bước tiếp theo
Lưu ý: Bài viết là thông tin tổng quan, không phải tư vấn pháp lý. Quy định và lộ trình áp dụng của EU AI Act có thể được điều chỉnh bởi các văn bản, hướng dẫn mới; doanh nghiệp cần kiểm tra văn bản chính thức và tham vấn chuyên gia pháp lý trước khi ra quyết định.
Doanh nghiệp Việt Nam xuất khẩu linh kiện, máy móc, phần mềm sang châu Âu ngày càng nhận được câu hỏi: “Sản phẩm của bạn có AI không? Bạn tuân thủ EU AI Act thế nào?”. ISO/IEC 42001 không phải là “giấy phép” theo EU AI Act, nhưng một hệ thống quản lý AI vận hành tốt tạo nền móng quy trình mà quy định này đòi hỏi.
Tóm tắt nhanh
- EU AI Act – Quy định (EU) 2024/1689 có hiệu lực từ 01/8/2024 và áp dụng theo lộ trình nhiều giai đoạn.
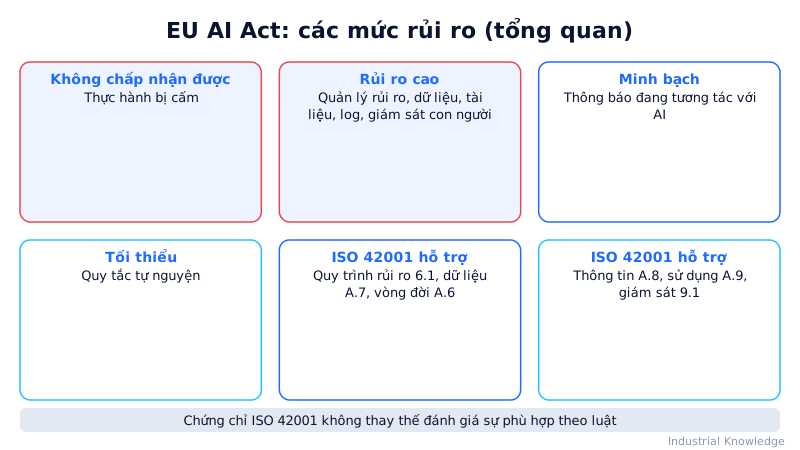
- Phân bốn mức: rủi ro không chấp nhận được (bị cấm), rủi ro cao, nghĩa vụ minh bạch, rủi ro tối thiểu.
- Phần lớn nghĩa vụ với hệ thống rủi ro cao áp dụng từ 8/2026; AIMS theo ISO 42001 hỗ trợ rủi ro, dữ liệu, tài liệu, nhật ký.
- Lỗi lớn: nghĩ có chứng chỉ ISO 42001 là tuân thủ EU AI Act, hoặc doanh nghiệp Việt Nam không bị áp dụng dù bán vào EU.
EU AI Act là gì?
EU AI Act – Quy định (EU) 2024/1689 là khung pháp lý toàn diện của Liên minh châu Âu về trí tuệ nhân tạo, có hiệu lực từ 01/8/2024 và áp dụng theo lộ trình nhiều giai đoạn trong các năm tiếp theo. Quy định có phạm vi ngoài lãnh thổ: áp dụng cả với tổ chức ngoài EU nếu đưa hệ thống AI ra thị trường EU hoặc đầu ra của hệ thống được sử dụng tại EU.
Tiếp cận theo mức rủi ro
| Mức | Mô tả tổng quan | Ví dụ minh hoạ |
|---|---|---|
| Rủi ro không chấp nhận được | Một số thực hành AI bị cấm | Chấm điểm xã hội, thao túng gây hại |
| Rủi ro cao | Nghĩa vụ chặt chẽ trước và sau khi đưa ra thị trường | AI là thành phần an toàn của máy móc, thiết bị y tế; AI trong tuyển dụng, tín dụng, giáo dục |
| Nghĩa vụ minh bạch | Phải cho người dùng biết họ đang tương tác với AI hoặc nội dung do AI tạo | Chatbot, nội dung tổng hợp (deepfake) |
| Rủi ro tối thiểu | Không có nghĩa vụ bắt buộc đặc thù, khuyến khích quy tắc tự nguyện | Lọc thư rác, gợi ý nội bộ |
Ngoài ra quy định có chương riêng về mô hình AI đa dụng (general-purpose AI) với nghĩa vụ cho nhà cung cấp mô hình.
Lộ trình áp dụng (tổng quan)
Theo văn bản gốc: lệnh cấm áp dụng từ đầu 2025; nghĩa vụ với mô hình AI đa dụng từ giữa 2025; phần lớn nghĩa vụ với hệ thống rủi ro cao từ tháng 8/2026; hệ thống rủi ro cao gắn với sản phẩm thuộc luật hài hoà EU có thời hạn dài hơn (2027). EU đã có các đề xuất điều chỉnh, đơn giản hoá và lùi một số mốc — vì vậy hãy xác minh mốc thời gian hiện hành tại nguồn chính thức.
Vai trò theo EU AI Act và vai trò theo ISO 42001
EU AI Act phân biệt các vai trò như nhà cung cấp (provider), bên triển khai (deployer), nhà nhập khẩu, nhà phân phối. ISO 42001 điều 4.1 cũng yêu cầu xác định vai trò của tổ chức với từng hệ thống AI. Làm tốt bước này trong AIMS giúp xác định nhanh nghĩa vụ pháp lý tương ứng.
Nghĩa vụ chính với hệ thống rủi ro cao và chỗ ISO 42001 hỗ trợ
| Nghĩa vụ EU AI Act (tóm tắt, cho nhà cung cấp hệ thống rủi ro cao) | Thành phần AIMS hỗ trợ |
|---|---|
| Hệ thống quản lý rủi ro suốt vòng đời | 6.1.2, 6.1.3, 8.2, 8.3; Phụ lục C |
| Quản trị dữ liệu: chất lượng, đại diện, kiểm soát thiên lệch | A.7.2–A.7.6 |
| Tài liệu kỹ thuật | A.6.2.3, A.6.2.7 |
| Ghi nhật ký tự động | A.6.2.8 |
| Minh bạch, hướng dẫn sử dụng cho bên triển khai | A.8.2, A.9.4 |
| Giám sát của con người | A.6.1.3 (yêu cầu giám sát trong quá trình phát triển), A.9.3 (mục tiêu và cơ chế giám sát khi sử dụng) |
| Độ chính xác, độ vững, an ninh mạng | A.6.2.4, A.6.2.6 (gồm đe doạ đặc thù AI: đầu độc dữ liệu, đánh cắp, suy ngược mô hình); tích hợp ISO 27001 |
| Đánh giá tác động quyền cơ bản (với một số bên triển khai) | A.5.2–A.5.5; hướng dẫn ISO/IEC 42005 |
| Cung cấp thông tin cho cơ quan quản lý | A.8.5 |
| Hệ thống quản lý chất lượng | Điều 4–10 (cấu trúc hệ thống quản lý) |
| Giám sát sau khi đưa ra thị trường, báo cáo sự cố nghiêm trọng | A.6.2.6, A.8.4, 9.1, 10.2 |
Điểm cần thận trọng: sự hỗ trợ này là về quy trình. EU AI Act có những yêu cầu cụ thể (đánh giá sự phù hợp, đánh dấu CE, đăng ký vào cơ sở dữ liệu EU, nội dung tài liệu kỹ thuật theo phụ lục của luật) mà chứng chỉ ISO 42001 không tự động đáp ứng. Cơ chế “suy đoán phù hợp” theo luật gắn với tiêu chuẩn hài hoà do các tổ chức tiêu chuẩn châu Âu xây dựng; doanh nghiệp nên theo dõi danh sách tiêu chuẩn hài hoà được công bố chính thức.
Liên hệ với các khung khác
- ISO/IEC 23894 – hướng dẫn quản lý rủi ro AI, bổ trợ phương pháp cho 6.1.2.
- ISO/IEC 22989 – khái niệm và thuật ngữ AI, tài liệu viện dẫn của 42001.
- NIST AI RMF (Hoa Kỳ) – khung tự nguyện với 4 chức năng Govern, Map, Measure, Manage; có thể dùng song song để làm giàu biện pháp kiểm soát.
Ví dụ: ba doanh nghiệp Việt Nam (minh hoạ)
1. Nhà sản xuất máy đóng gói ở TP.HCM xuất máy sang Đức, tích hợp camera AI dừng máy khi phát hiện tay người trong vùng nguy hiểm. Đây có thể là thành phần an toàn của máy móc → khả năng thuộc nhóm rủi ro cao. Công ty dùng AIMS để có quy trình rủi ro, kiểm định, log và tài liệu kỹ thuật; đồng thời thuê tư vấn pháp lý EU về đánh giá sự phù hợp.
2. Công ty phần mềm ở Đà Nẵng cung cấp chatbot CSKH cho khách hàng bán lẻ tại Pháp. Nghĩa vụ chính có thể là minh bạch (thông báo người dùng đang nói chuyện với AI). AIMS hỗ trợ qua A.8.2 và A.10.4 (thông tin cho khách hàng triển khai).
3. Nhà máy linh kiện ở Bắc Ninh dùng AI dự báo bảo trì nội bộ tại Việt Nam, không cung cấp ra EU. Có thể nằm ngoài phạm vi trực tiếp của EU AI Act, nhưng khách hàng châu Âu vẫn có thể yêu cầu bằng chứng quản trị AI qua hợp đồng — AIMS đáp ứng tốt.
Doanh nghiệp nên làm gì ngay?
- Lập danh mục hệ thống AI và xác định thị trường, người dùng của từng hệ thống.
- Sơ bộ phân loại mức rủi ro theo EU AI Act với hỗ trợ pháp chế.
- Xác định vai trò (nhà cung cấp, bên triển khai…).
- Xây AIMS theo ISO 42001 làm “xương sống” quy trình.
- Lập bảng đối chiếu nghĩa vụ luật ↔ quy trình AIMS, đánh dấu phần còn thiếu.
- Theo dõi cập nhật quy định, hướng dẫn và tiêu chuẩn hài hoà; đưa vào điều 4.1 (vấn đề bên ngoài) và xem xét của lãnh đạo.
Lỗi hay gặp
- Nghĩ “có chứng chỉ ISO 42001 là tuân thủ EU AI Act”.
- Nghĩ “công ty Việt Nam không bị áp dụng” dù sản phẩm bán vào EU.
- Phân loại rủi ro một lần, không xem lại khi thay đổi mục đích sử dụng.
- Dùng thông tin lộ trình cũ mà không kiểm tra điều chỉnh mới.
Câu hỏi thường gặp
ISO 42001 có phải tiêu chuẩn hài hoà của EU AI Act không? Bản thân ISO/IEC 42001 chưa phải tiêu chuẩn hài hoà mang lại suy đoán phù hợp; cần theo dõi công bố chính thức của EU.
Việt Nam có luật về AI không? Việt Nam đang xây dựng và hoàn thiện khung pháp lý về AI và chuyển đổi số; doanh nghiệp nên theo dõi văn bản mới nhất và các quy định về dữ liệu cá nhân hiện hành.
Doanh nghiệp nhỏ có cần lo EU AI Act? Nếu có sản phẩm/dịch vụ AI vào thị trường EU thì có. Quy định có một số biện pháp hỗ trợ doanh nghiệp nhỏ, nhưng không miễn trừ hoàn toàn.