Industrial Knowledge
Đánh giá rủi ro AI theo ISO 42001 là gì? Cách làm từng bước | Ví dụ
Nội dung bài viết 10 mục
Rủi ro của một mô hình AI không giống rủi ro của một máy chủ. Máy chủ hỏng thì biết ngay; mô hình AI “hỏng” thường rất êm: độ chính xác giảm dần, một nhóm khách hàng bị đối xử khác đi, chatbot tự tin trả lời sai. Vì vậy ISO/IEC 42001 yêu cầu một quá trình đánh giá rủi ro AI riêng (điều 6.1.2), được thực hiện định kỳ (8.2), và gắn với xử lý rủi ro (6.1.3, 8.3).
Tóm tắt nhanh
- Đánh giá rủi ro AI (6.1.2) phải dựa trên tiêu chí đã lập ở 6.1.1, cho kết quả nhất quán và so sánh được khi lặp lại.
- Nhận diện theo nguồn rủi ro Phụ lục C: môi trường phức tạp, thiếu minh bạch, mức tự động hoá, học máy, phần cứng, vòng đời.
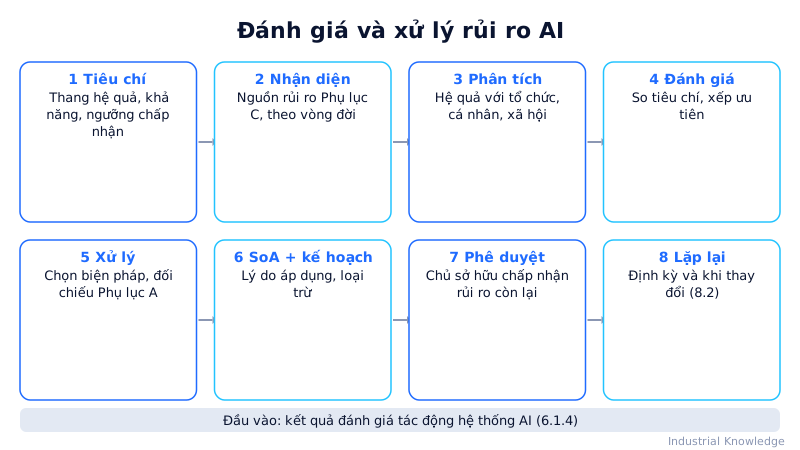
- Chín bước từ lập tiêu chí, danh mục AI đến xử lý (6.1.3), phê duyệt rủi ro còn lại và đánh giá lại khi thay đổi.
- Rủi ro AI phải xét hệ quả với cá nhân và xã hội, không chỉ thiệt hại tài chính của tổ chức.
- Ví dụ minh hoạ: điểm ≥ 10 phải xử lý; rủi ro camera bỏ sót lỗi giảm từ 15 xuống 5 sau xử lý.
Đánh giá rủi ro AI là gì?
Là quá trình nhận diện, phân tích và đánh giá những gì có thể làm tổ chức không đạt mục tiêu AI, hoặc gây hệ quả cho cá nhân và xã hội. Theo 6.1.2, quá trình phải:
- Dựa trên tiêu chí rủi ro đã lập ở 6.1.1 (tiêu chí chấp nhận, thang đo).
- Cho kết quả nhất quán, có giá trị và so sánh được khi lặp lại.
- Phân tích hệ quả tiềm ẩn với tổ chức, cá nhân và xã hội — dùng kết quả đánh giá tác động (6.1.4) làm đầu vào.
- Đánh giá khả năng xảy ra thực tế khi có thể.
- Xếp mức ưu tiên để xử lý.
Hướng dẫn chi tiết về quản lý rủi ro AI có trong ISO/IEC 23894, tiêu chuẩn đồng hành với 42001 (dựa trên ISO 31000).
Nguồn rủi ro AI: dùng Phụ lục C
Phụ lục C (tham khảo) gợi ý hai danh sách hữu ích: mục tiêu của tổ chức có thể bị ảnh hưởng và nguồn rủi ro. Diễn giải lại để dùng ngay:
| Nguồn rủi ro (theo Phụ lục C) | Câu hỏi nhận diện | Ví dụ nhà máy VN (minh hoạ) |
|---|---|---|
| Độ phức tạp của môi trường | Môi trường vận hành có biến động mà dữ liệu chưa phủ? | Ánh sáng line thay đổi theo ca, bụi trên ống kính |
| Thiếu minh bạch, khó giải thích | Người dùng có hiểu vì sao AI đưa ra kết quả? | QC không biết vì sao ảnh bị loại |
| Mức độ tự động hoá | AI tự quyết hay chỉ khuyến nghị? | Camera tự đẩy hàng ra máng loại |
| Nguồn rủi ro từ học máy | Dữ liệu thiên lệch, trôi dạt, học tiếp sai? | Ít ảnh lỗi “móp nhẹ” → bỏ sót |
| Phần cứng | Lỗi cảm biến, GPU, thiết bị biên? | Cảm biến rung lệch hiệu chuẩn → dự báo bảo trì sai |
| Vòng đời hệ thống | Thiếu kiểm soát thay đổi, gỡ bỏ, cập nhật? | Đổi phiên bản mô hình không kiểm thử lại |
| Mức độ sẵn sàng công nghệ | Công nghệ còn non, ít bằng chứng? | Dùng mô hình ngôn ngữ lớn cho tư vấn kỹ thuật |
Các mục tiêu dễ bị ảnh hưởng mà Phụ lục C nhắc tới: trách nhiệm giải trình, năng lực chuyên môn AI, chất lượng dữ liệu huấn luyện và kiểm thử, tác động môi trường, công bằng, khả năng bảo trì, quyền riêng tư, độ vững, an toàn, bảo mật, minh bạch và giải thích được. Mỗi rủi ro nên ghi rõ nó đe doạ mục tiêu nào.
Các bước thực hiện
| Bước | Việc làm | Đầu ra |
|---|---|---|
| 1. Lập tiêu chí | Thang hệ quả 1–5 (gồm cả hệ quả với con người), thang khả năng 1–5, ngưỡng chấp nhận | Quy trình rủi ro AI |
| 2. Lập danh mục AI | Mỗi hệ thống: mục đích, vai trò, dữ liệu, mức tự động | AI inventory |
| 3. Nhận diện | Workshop theo nguồn rủi ro Phụ lục C và từng giai đoạn vòng đời | Danh sách rủi ro |
| 4. Phân tích | Hệ quả × khả năng; tham chiếu kết quả đánh giá tác động | Điểm rủi ro |
| 5. Đánh giá | So với tiêu chí, xếp ưu tiên | Rủi ro cần xử lý |
| 6. Xử lý (6.1.3) | Chọn phương án: tránh, giảm, chia sẻ, chấp nhận; chọn control; đối chiếu Phụ lục A | Kế hoạch xử lý, SoA |
| 7. Phê duyệt | Cấp quản lý được chỉ định phê duyệt kế hoạch xử lý và chấp nhận rủi ro còn lại | Chữ ký phê duyệt |
| 8. Thực hiện, kiểm tra hiệu lực (8.3) | Triển khai biện pháp; nếu không hiệu lực thì xem lại phương án và cập nhật kế hoạch | Hồ sơ kết quả xử lý |
| 9. Lặp lại (8.2) | Theo kỳ đã hoạch định và khi có thay đổi đáng kể được đề xuất hoặc xảy ra | Hồ sơ đánh giá cập nhật |
Lưu ý ở bước 6: điều 6.1.3 yêu cầu xem xét hướng dẫn Phụ lục B khi triển khai control đã chọn, và SoA phải nêu lý do đưa vào và loại trừ. Lý do loại trừ hợp lệ gồm: đánh giá rủi ro cho thấy không cần, hoặc yêu cầu bên ngoài áp dụng không đòi hỏi. Control đã chọn phải khớp mục tiêu AI (6.2), có văn bản, được truyền đạt nội bộ.
Việc chuyên gia đánh giá hay kiểm tra
- Tiêu chí rủi ro đã duyệt (6.1.1): thang đo, ngưỡng chấp nhận, có cột hệ quả với cá nhân/xã hội — không chỉ thiệt hại tài chính.
- Tính nhất quán: hai người chấm cùng một rủi ro ra kết quả gần nhau? Có hướng dẫn chấm điểm không?
- Liên kết: rủi ro ↔ kết quả đánh giá tác động ↔ control trong SoA ↔ bằng chứng thực hiện.
- Kích hoạt đánh giá lại: lần cập nhật mô hình gần nhất có kèm đánh giá rủi ro không?
- Hiệu lực xử lý (8.3): điểm rủi ro sau xử lý dựa trên dữ liệu thực, không phải ước đoán.
Ví dụ: sổ đăng ký rủi ro (minh hoạ)
Công ty sản xuất bao bì nhựa ở Đồng Nai, 2 hệ thống AI:
| Mã | Hệ thống | Rủi ro | Mục tiêu bị ảnh hưởng | H | K | Điểm | Xử lý |
|---|---|---|---|---|---|---|---|
| R01 | Camera AI | Mô hình bỏ sót lỗi khi đổi màu hạt nhựa | An toàn, độ vững | 5 | 3 | 15 | Kiểm thử lại bắt buộc khi đổi màu; lấy mẫu kiểm tay 1%/ca |
| R02 | Camera AI | Ánh sáng ca đêm khác ca ngày | Độ vững | 4 | 3 | 12 | Bổ sung ảnh ca đêm; đèn chiếu cố định |
| R03 | Chatbot CSKH | Trả lời sai thời hạn bảo hành | Minh bạch, trách nhiệm | 3 | 4 | 12 | Giới hạn câu trả lời theo tài liệu chính thức; chuyển nhân viên khi không chắc |
| R04 | Chatbot CSKH | Lộ thông tin đơn hàng khách khác | Quyền riêng tư | 5 | 2 | 10 | Xác thực số điện thoại; kiểm thử prompt injection |
| R05 | Cả hai | Kỹ sư AI duy nhất nghỉ việc | Khả năng bảo trì | 4 | 2 | 8 | Tài liệu kỹ thuật A.6.2.7; đào tạo người thứ hai |
Ngưỡng chấp nhận ≥ 10 phải xử lý. Sau xử lý, R01 được đánh giá lại còn 5 × 1 = 5 và giám đốc chất lượng ký chấp nhận rủi ro còn lại.
Rủi ro AI khác rủi ro an toàn thông tin ở đâu?
- Hệ quả với bên ngoài tổ chức: rủi ro AI phải xét tới cá nhân và xã hội, không chỉ tài sản của tổ chức.
- Tính thống kê: mô hình luôn có tỷ lệ sai; câu hỏi là sai bao nhiêu thì chấp nhận được và sai với ai.
- Thay đổi theo thời gian: dữ liệu thực tế trôi dạt, nên đánh giá rủi ro phải gắn với giám sát vận hành.
- Cơ hội: 6.1 yêu cầu xét cả cơ hội — ví dụ AI giúp giảm tai nạn lao động khi phát hiện công nhân vào vùng nguy hiểm.
Mẫu áp dụng nhanh trên Excel
Tạo sheet với các cột: Mã | Hệ thống AI | Giai đoạn vòng đời | Nguồn rủi ro (Phụ lục C) | Mô tả rủi ro | Mục tiêu bị ảnh hưởng | Bên bị tác động | Hệ quả (1–5) | Khả năng (1–5) | Điểm = H×K | Mức (định dạng có điều kiện) | Phương án xử lý | Control Phụ lục A | Chủ sở hữu | Hạn | Điểm sau xử lý | Ngày phê duyệt. Thêm danh sách thả xuống cho nguồn rủi ro và control để thống nhất.
Lỗi hay gặp
- Rủi ro viết chung chung (“AI có thể sai”) — không đo được, không xử lý được.
- Không có tiêu chí chấp nhận rủi ro, mỗi người chấm một kiểu.
- Không đánh giá lại khi cập nhật mô hình, đổi nhà cung cấp, mở rộng mục đích sử dụng.
- Chủ sở hữu rủi ro là bộ phận IT cho mọi rủi ro, kể cả rủi ro chất lượng sản phẩm.
Câu hỏi thường gặp
Có bắt buộc dùng ma trận 5×5 không? Không. Tiêu chuẩn chỉ yêu cầu quá trình nhất quán, so sánh được. Ma trận 5×5 là cách phổ biến.
Bao lâu đánh giá lại một lần? Tối thiểu theo kỳ tổ chức tự đặt (thường 12 tháng) và mỗi khi có thay đổi đáng kể: mô hình mới, dữ liệu mới, mục đích mới, sự cố.
Đánh giá rủi ro có thay được đánh giá tác động không? Không. Đó là hai quá trình riêng; tác động là đầu vào cho rủi ro.