Industrial Knowledge
ISO 42001 và ISO 27001 khác gì? Cách tích hợp hệ thống quản lý AI và ATTT | Ví dụ
Nội dung bài viết 10 mục
Nhiều doanh nghiệp Việt Nam đã có ISO/IEC 27001 hỏi: “Chúng tôi đã bảo mật dữ liệu rồi, sao còn cần ISO 42001?”. Câu trả lời: 27001 bảo vệ thông tin (bí mật, toàn vẹn, sẵn sàng); 42001 quản lý cách AI được phát triển và sử dụng có trách nhiệm (công bằng, minh bạch, an toàn, tác động tới con người). Một chatbot có thể an toàn tuyệt đối về bảo mật mà vẫn đưa ra câu trả lời sai, thiên lệch. Tin tốt: hai tiêu chuẩn có cùng cấu trúc, nên tích hợp rất hiệu quả. Phụ lục D của ISO 42001 cũng khuyến khích tích hợp AIMS với các hệ thống quản lý khác.
Tóm tắt nhanh
- ISO 27001 bảo vệ thông tin (bảo mật, toàn vẹn, sẵn sàng); ISO 42001 quản lý AI có trách nhiệm cho cả cá nhân và xã hội.
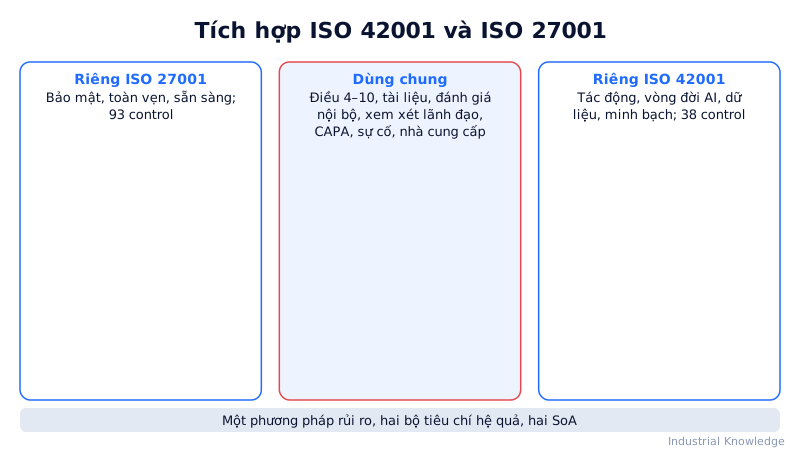
- Hai chuẩn cùng cấu trúc hài hoà nên dùng chung khung điều 4–10; Phụ lục A khác nhau: 93 control so với 38 control.
- Phần riêng không “mượn” được từ 27001: vai trò với AI, đánh giá tác động, tiêu chí hệ quả với cá nhân/xã hội, SoA 42001.
- Lỗi lớn: gộp SoA hai chuẩn, chấm rủi ro AI chỉ theo CIA, chuyên gia đánh giá nội bộ chỉ có năng lực ATTT.
So sánh nhanh
| Tiêu chí | ISO/IEC 27001:2022 | ISO/IEC 42001:2023 |
|---|---|---|
| Đối tượng quản lý | Thông tin và tài sản thông tin | Hệ thống AI và việc sử dụng AI |
| Mục tiêu cốt lõi | Bảo mật, toàn vẹn, sẵn sàng | AI có trách nhiệm: công bằng, minh bạch, an toàn, độ vững, trách nhiệm giải trình… |
| Bên được bảo vệ | Chủ yếu là tổ chức và chủ sở hữu thông tin | Tổ chức, cá nhân, nhóm người và xã hội |
| Đánh giá đặc thù | Đánh giá rủi ro ATTT | Đánh giá rủi ro AI và đánh giá tác động hệ thống AI |
| Phụ lục A | 93 control trong 4 chủ đề | 38 control trong 9 nhóm |
| SoA | Có | Có |
| Cấu trúc | Harmonized Structure | Harmonized Structure |
| Vai trò | Không phân biệt | Xác định vai trò với AI (phát triển, cung cấp, sử dụng…) |
Phần dùng chung được (điều 4–10)
Vì cùng cấu trúc hài hoà, gần như toàn bộ “khung” có thể tích hợp:
| Điều | Có thể dùng chung | Cần bổ sung cho AI |
|---|---|---|
| 4 Bối cảnh | Phân tích bối cảnh, bên quan tâm | Vai trò với AI, quy định AI, AI inventory |
| 5 Lãnh đạo | Cam kết, cơ cấu | Chính sách AI riêng hoặc mục AI trong chính sách tích hợp |
| 6 Hoạch định | Phương pháp rủi ro, mẫu kế hoạch | Tiêu chí hệ quả với cá nhân/xã hội; đánh giá tác động; SoA 42001 |
| 7 Hỗ trợ | Kiểm soát tài liệu, đào tạo, truyền thông | Năng lực AI, nhận thức AI có trách nhiệm |
| 8 Vận hành | Kiểm soát thay đổi, thuê ngoài | Vòng đời AI, dữ liệu, giám sát mô hình |
| 9 Đánh giá | Đánh giá nội bộ, xem xét của lãnh đạo | Chỉ số hiệu năng AI, phản hồi về tác động |
| 10 Cải tiến | CAPA | Sự cố AI (sai lệch, thiên lệch) |
Ánh xạ control tiêu biểu
| Control 42001 | Control 27001 liên quan | Ghi chú tích hợp |
|---|---|---|
| A.2 Chính sách AI | 5.1 Chính sách ATTT | Một bộ chính sách, có chương AI |
| A.3.2 Vai trò AI | 5.2 Vai trò ATTT | Một ma trận RACI chung |
| A.4.5 Hạ tầng tính toán | 8.x các control công nghệ | Quản lý tài sản chung, thêm GPU, máy biên |
| A.6.2.6 Vận hành, giám sát | 8.16 Giám sát hoạt động | Cùng nền tảng giám sát, thêm chỉ số mô hình |
| A.6.2.8 Nhật ký | 8.15 Ghi nhật ký | Chung chính sách log, thêm nội dung log AI |
| A.7 Dữ liệu cho AI | 5.12 Phân loại, 5.34 Dữ liệu cá nhân | 27001 bảo vệ; 42001 thêm chất lượng, nguồn gốc |
| A.8.4 Truyền thông sự cố | 5.24–5.28 Quản lý sự cố | Một quy trình sự cố, thêm loại “sự cố AI” |
| A.10.3 Nhà cung cấp | 5.19–5.23 Quan hệ nhà cung cấp, cloud | Một bảng câu hỏi, thêm phần AI |
Lưu ý: ánh xạ là liên quan, không phải tương đương. Đáp ứng control 27001 không tự động đáp ứng control 42001.
Phần riêng không thể “mượn” từ 27001
- Đánh giá tác động hệ thống AI (6.1.4, A.5) — không có trong 27001.
- Vòng đời AI có trách nhiệm (A.6): đặc tả mục tiêu công bằng, V&V thống kê, giám sát trôi dạt.
- Chất lượng và nguồn gốc dữ liệu (A.7.4, A.7.5).
- Minh bạch với người dùng (A.8.2) và sử dụng đúng mục đích (A.9.4).
- Đe doạ an ninh đặc thù AI: Phụ lục B (B.6.2.3, B.6.2.6) yêu cầu xét đầu độc dữ liệu, đánh cắp mô hình, tấn công suy ngược mô hình trong thiết kế và vận hành — danh mục mối đe doạ của ISMS thường chưa có các mục này.
- SoA khác cấu trúc: SoA 27001:2022 phải ghi control đã thực hiện hay chưa; SoA 42001 bắt buộc control cần thiết cùng lý do đưa vào/loại trừ (cột tình trạng là thực hành tốt). Dùng chung mẫu thì giữ cột tình trạng cho cả hai.
- Sự cố: Phụ lục B (B.8.4) gợi ý gộp quy trình sự cố AI vào quy trình sự cố chung, nhưng lưu ý yêu cầu riêng — ví dụ rò rỉ dữ liệu cá nhân trong tập huấn luyện có nghĩa vụ báo cáo riêng về quyền riêng tư (tham khảo 27001, 27701).
Cách xây hệ thống tích hợp
- Một sổ tay hệ thống quản lý tích hợp nêu phạm vi của cả hai, ánh xạ điều khoản.
- Một phương pháp rủi ro, hai bộ tiêu chí hệ quả: thông tin (CIA) và AI (con người, xã hội). Sổ rủi ro có cột “loại rủi ro”.
- Hai SoA (hoặc một file hai sheet) — vì danh mục control khác nhau.
- Một chương trình đánh giá nội bộ với chuyên gia đánh giá có năng lực cả hai; danh mục kiểm tra kết hợp.
- Một cuộc xem xét của lãnh đạo với đầu vào riêng cho mỗi hệ thống.
- Đánh giá chứng nhận kết hợp với cùng tổ chức chứng nhận để giảm ngày công.
Ví dụ: công ty fintech ở Hà Nội (minh hoạ)
Công ty có ISO 27001 từ 2023, triển khai mô hình chấm điểm tín dụng và chatbot hỗ trợ khách hàng. Khi thêm 42001:
- Tái sử dụng 70% quy trình chung (tài liệu, đánh giá nội bộ, CAPA, nhà cung cấp, sự cố).
- Viết mới: quy trình đánh giá tác động, vòng đời mô hình, quản lý dữ liệu AI, quy định sử dụng AI.
- Đánh giá tác động phát hiện mô hình tín dụng cho điểm thấp hơn với người lao động tự do do ít lịch sử giao dịch — bổ sung yêu cầu xem xét thủ công và giải thích lý do từ chối.
- Thời gian triển khai: 6 tháng thay vì 9 tháng; đánh giá chứng nhận kết hợp tiết kiệm khoảng 30% ngày công (số liệu minh hoạ).
Tích hợp với ISO 9001 và các tiêu chuẩn khác
Với nhà máy, AI thường gắn với chất lượng sản phẩm (camera kiểm tra) và bảo trì. Khi đó tích hợp với yêu cầu ISO 9001: kiểm soát thiết kế (8.3), kiểm soát sản phẩm không phù hợp, theo dõi đo lường. Với dữ liệu cá nhân có thể kết hợp ISO/IEC 27701. Phụ lục D của 42001 nêu nguyên tắc: AIMS có thể áp dụng trong nhiều lĩnh vực và nên được tích hợp vào hệ thống quản lý chung thay vì vận hành riêng lẻ.
Lỗi hay gặp
- Gộp SoA hai tiêu chuẩn và “đánh dấu” control 42001 bằng control 27001 tương ứng.
- Rủi ro AI chỉ được chấm theo CIA, bỏ qua công bằng, an toàn, tác động xã hội.
- Chuyên gia đánh giá nội bộ chỉ có năng lực ATTT, không hiểu mô hình học máy.
- Phạm vi hai hệ thống lệch nhau gây khó khi đánh giá kết hợp.
Câu hỏi thường gặp
Có phải có 27001 trước mới làm 42001? Không. Hai tiêu chuẩn độc lập; nhưng có 27001 trước giúp nhanh hơn.
Bảo mật AI (tấn công mô hình) thuộc tiêu chuẩn nào? Cả hai: 27001 cho kiểm soát an ninh nói chung; 42001 yêu cầu xét rủi ro này trong vòng đời AI. Có thể tham khảo thêm hướng dẫn chuyên sâu về an ninh AI.
Một chuyên gia đánh giá có thể đánh giá cả hai? Có, nếu đủ năng lực cho từng tiêu chuẩn theo quy định của tổ chức chứng nhận.